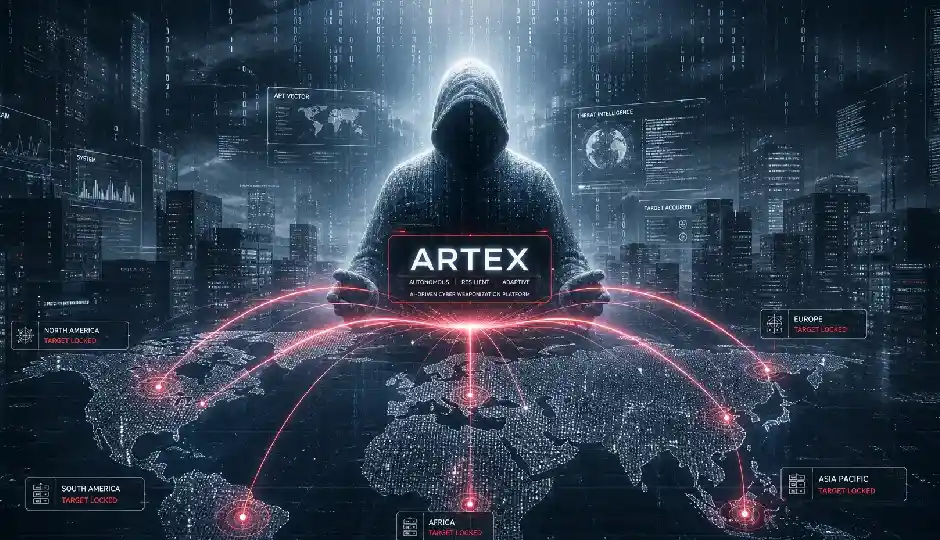
आर्टिफिशियल इंटेलिजेंस का इस्तेमाल अब केवल सॉफ्टवेयर बनाने, रिसर्च और रोजमर्रा के कामों तक सीमित नहीं है। साइबर अपराधी भी AI आधारित टूल्स की मदद से नेटवर्क में कमजोरियां तलाशने और उन पर हमला करने की कोशिश कर रहे हैं। इसी खतरे को देखते हुए अमेरिकी जांच एजेंसी FBI ने कंपनियों और संस्थानों के लिए चेतावनी जारी की है। एजेंसी ने खास तौर पर Artex नाम के AI-सक्षम पेनिट्रेशन टेस्टिंग टूल का उल्लेख किया है, जिसका इस्तेमाल साइबर अपराधी कथित तौर पर अनधिकृत घुसपैठ के लिए कर रहे हैं।
Artex मूल रूप से नेटवर्क की सुरक्षा जांचने के उद्देश्य से बनाया गया था। लेकिन FBI के मुताबिक, हमलावर इसे बड़े AI मॉडल के साथ जोड़कर नेटवर्क की कमजोरियां खोजने और उनका फायदा उठाने के लिए इस्तेमाल कर रहे हैं। यह मामला इसलिए गंभीर है क्योंकि ऐसी तकनीक हमले की गति बढ़ा सकती है और कम समय में कई सिस्टम को निशाना बना सकती है।
Artex कैसे करता है काम?
FBI की चेतावनी के मुताबिक, Artex नेटवर्क में कमजोर कॉन्फिगरेशन, मल्टी-फैक्टर ऑथेंटिकेशन की कमी और खुले पड़े पासवर्ड जैसी खामियों को खोज सकता है। यदि हमलावर किसी सिस्टम में शुरुआती पहुंच बना लेते हैं, तो टूल आगे बढ़कर आंतरिक नेटवर्क में मौजूद संवेदनशील डेटाबेस, ईमेल और लॉगिन क्रेडेंशियल तक पहुंचने की कोशिश कर सकता है।
FBI ने बताया कि कुछ मामलों में शुरुआती निशाना बनाए जाने से लेकर सिस्टम पर पूरा नियंत्रण हासिल करने तक की प्रक्रिया तीन घंटे से भी कम समय में पूरी हुई। एजेंसी के अनुसार, अगस्त 2026 से अलग-अलग क्षेत्रों में Artex का इस्तेमाल कर साइबर अभियान चलाए जाने के संकेत मिले हैं। इनमें वित्तीय सेवाएं, सरकारी संस्थान, टेक्नोलॉजी, रक्षा, ऊर्जा, स्वास्थ्य और दूरसंचार जैसे क्षेत्र शामिल हैं।
दक्षिण कोरिया और ConnectWise से जुड़े मामले
FBI के मुताबिक, दक्षिण कोरिया के कुछ वित्तीय संस्थानों पर हुए हमलों में Artex का इस्तेमाल किया गया। इन मामलों में कम से कम 68,000 लोगों के निजी रिकॉर्ड चोरी होने की बात सामने आई। एजेंसी ने Microsoft की पहले की जानकारी का भी हवाला दिया, जिसके अनुसार ConnectWise से जुड़े साइबर हमले के बाद कम से कम 2,250 ग्राहकों के Microsoft 365 क्लाउड वातावरण तक अनधिकृत पहुंच बनाई गई थी।
FBI ने यह भी बताया कि नवंबर की शुरुआत तक शोधकर्ताओं को इंटरनेट पर 1,600 से अधिक सार्वजनिक रूप से उपलब्ध Artex कंसोल मिले थे।
कंपनियां कैसे बचाव करें?
FBI ने संगठनों को सलाह दी है कि संवेदनशील क्लाउड एडमिनिस्ट्रेशन, नेटवर्क मैनेजमेंट और बैकअप सिस्टम को खुले इंटरनेट से सीधे एक्सेस न करने दें। जहां संभव हो, मल्टी-फैक्टर ऑथेंटिकेशन लागू करें, एडमिनिस्ट्रेटिव एक्सेस सीमित रखें और असामान्य डेटा एक्सेस गतिविधियों की निगरानी करें।
छोटे कारोबारों के लिए भी मजबूत पासवर्ड, नियमित सॉफ्टवेयर अपडेट, सुरक्षित बैकअप और कर्मचारियों को साइबर सुरक्षा प्रशिक्षण देना जरूरी है। AI आधारित हमलों के दौर में केवल एंटीवायरस पर निर्भर रहना पर्याप्त नहीं हो सकता।
FAQs
सवाल 1: Artex क्या है?
जवाब: Artex एक AI-सक्षम पेनिट्रेशन टेस्टिंग प्लेटफॉर्म है, जिसे नेटवर्क सुरक्षा जांचने के लिए बनाया गया था।
सवाल 2: FBI ने Artex को लेकर चेतावनी क्यों दी है?
जवाब: एजेंसी के मुताबिक साइबर अपराधी इसका इस्तेमाल नेटवर्क की कमजोरियां खोजने और अनधिकृत पहुंच बनाने के लिए कर रहे हैं।
सवाल 3: किन क्षेत्रों को निशाना बनाया गया है?
जवाब: वित्तीय सेवाएं, सरकारी संस्थान, रक्षा, टेक्नोलॉजी, ऊर्जा, स्वास्थ्य और दूरसंचार क्षेत्र प्रभावित हुए हैं।
सवाल 4: कंपनियां अपने नेटवर्क को कैसे सुरक्षित रख सकती हैं?
जवाब: मल्टी-फैक्टर ऑथेंटिकेशन, सीमित एडमिन एक्सेस, सुरक्षित बैकअप और नियमित सुरक्षा निगरानी अपनाकर जोखिम घटाया जा सकता है।
सवाल 5: क्या Artex के पुराने ओपन-सोर्स वर्जन अभी भी खतरा हैं?
जवाब: FBI के अनुसार पुराने ओपन-सोर्स वर्जन अब भी उपलब्ध हैं और उनका दुरुपयोग हो सकता है।